Churrasqueira em EPS: é seguro o uso desse material?
A churrasqueira em casa de EPS é possível e pode ser uma excelente opção para
Prüfen Sie die SSL‑Verschlüsselung von seven casino AT, bevor Sie ein Konto öffnen. Der Betreiber nutzt TLS 1.3 mit einer Schlüssellänge von 256 Bit, was verhindert, dass Dritte Ihre Login‑Daten während der Übertragung auslesen können.
seven casino Österreich erfüllt die Norm ISO/IEC 27001, die internationale Anforderungen an Informationssicherheits‑Managementsysteme definiert. Das Zertifikat wird jährlich von einer unabhängigen Prüfstelle auditiert, wodurch Sie nachvollziehen können, welche Kontrollen aktiv sind.
Für gespeicherte Daten setzt seven casino sowohl AES‑256‑Verschlüsselung als at‑rest ein als auch zwei‑Faktor‑Authentifizierung (2FA) für alle Nutzerkonten. Aktivieren Sie die 2FA in den Kontoeinstellungen, um zusätzliches Risiko zu reduzieren.
Die Datenschutzrichtlinie von seven casino entspricht der DSGVO, was insbesondere für Spieler aus Österreich von Bedeutung ist. Sie erhalten Zugriff auf ein transparentes Protokoll, das jede Datenverarbeitung dokumentiert und Ihnen das Recht auf Löschung oder Korrektur Ihrer Informationen gewährt.
Verwenden Sie TLS 1.3 mit Perfect Forward Secrecy für jede Verbindung, damit sämtliche Daten zwischen dem Endgerät und dem Server von seven casino österreich verschlüsselt bleiben.
Setzen Sie AES‑256‑GCM als symmetrisches Verfahren ein; es garantiert Integrität und Vertraulichkeit bei der Übertragung von Ein- und Auszahlungsvorgängen. Kombinieren Sie dies mit ECDSA‑256‑Signaturen, um die Authentizität jeder Nachricht zu prüfen und Manipulationen auszuschließen.
Pflegen Sie ein automatisiertes Key‑Rotation‑System, das sämtliche privaten Schlüssel alle 30 Tage erneuert. Nutzen Sie Hardware‑Security‑Modules, um Schlüssel außerhalb des Hauptspeichers zu isolieren und den Zugriff durch unbefugte Prozesse zu verhindern.
Implementieren Sie ein wöchentliches Monitoring‑Dashboard, das ungewöhnliche Muster in den Verschlüsselungs‑Logs sichtbar macht; passen Sie Richtlinien sofort an, sobald ein abweichender Wert erscheint. so bleibt die Infrastruktur von seven casino stets geschützt.
Implementieren Sie ein mehrstufiges Authentifizierungsverfahren, das mindestens eine Kombination aus Passwort, Einmalcode per SMS und biometrischer Prüfung verlangt. Durch diese Schicht reduzieren Sie das Risiko von unbefugtem Zugriff auf Konten bei seven casino Österreich erheblich.
Setzen Sie seven casino mobile app rollenbasierte Zugriffskontrollen (RBAC) ein, um jedem Mitarbeiter nur die Berechtigungen zu geben, die er für seine Aufgaben benötigt. Ein Administrator darf beispielsweise nicht auf Spielverläufe zugreifen, wenn er ausschließlich für Systemwartungen zuständig ist.
Verknüpfen Sie den Login‑Prozess von seven casino mit einem zeitbasierten Einmalpasswort (TOTP), das über gängige Authenticator‑Apps generiert wird. Nutzer erhalten so einen zusätzlichen Schutz, ohne jedes Mal ein separates Gerät bereithalten zu müssen.
Begrenzen Sie die Lebensdauer von Sitzungen auf maximal 15 Minuten bei Inaktivität und erzwingen Sie eine erneute Authentifizierung bei kritischen Aktionen wie Auszahlung oder Passwortänderung.
Erlauben Sie Verbindungen nur aus definierten IP‑Bereichen, die zu den Servern von seven gehören, und blockieren Sie verdächtige Muster wie häufige Wechsel zwischen Ländern.
Implementieren Sie ein Echtzeit‑Monitoring, das ungewöhnliche Anmeldeversuche, geänderte Geräteeigenschaften oder mehrere fehlgeschlagene Logins sofort kennzeichnet und eine automatische Sperrung auslöst.
Planen Sie vierteljährliche Audits, bei denen ein externes Sicherheitsteam die Zugriffskontrollen prüft, Protokolle bewertet und mögliche Lücken im Authentifizierungsprozess dokumentiert.
Folgen Sie diesen Schritten, um das Vertrauen der Spieler zu stärken und die Datenintegrität bei seven casino langfristig zu sichern.
Setzen Sie sofort ein AES‑256‑Verschlüsselungsprotokoll für alle Datenübertragungen ein; das reduziert das Risiko von Datenlecks um über 90 % und entspricht den Vorgaben der DSGVO. Ergänzen Sie die Verschlüsselung mit einer Zwei‑Faktor‑Authentifizierung für alle Spieler‑Accounts, damit sich niemand unbefugt anmelden kann.
Führen Sie ein lückenloses Log‑System ein, das jede Datenabfrage protokolliert und 30 Tage lang speichert. Beschränken Sie den Zugriff auf personenbezogene Informationen ausschließlich auf autorisierte Mitarbeiter und prüfen Sie die Berechtigungen monatlich. Ein automatisiertes Alert‑System meldet ungewöhnliche Zugriffsmuster sofort an das Compliance‑Team.
Für sieben interne Prozesse integrieren Sie ein Datenschutz‑Management‑Tool, das die Verarbeitung personenbezogener Daten klassifiziert und dokumentiert. Das Tool generiert ausfüllbare Vorlagen für die Datenschutz‑Folgenabschätzung, sodass jede neue Funktion innerhalb von 48 Stunden bewertet wird.
seven casino Österreich veröffentlicht alle 12 Monate einen Transparenzbericht, der die Anzahl bearbeiteter Anfragen nach Art. 15 DSGVO, gemeldete Verstöße und ergriffene Gegenmaßnahmen enthält. Dieser Bericht wird auf der Unternehmenswebsite bereitgestellt und stärkt das Vertrauen der Spieler in den Umgang mit ihren Daten.
Aktiviere sofort die Zwei‑Faktor‑Authentifizierung (2FA) in deinem Seven Casino‑Konto, um den Zugriff für Unbefugte zu blockieren.
Phishing‑Angriffe treffen Glücksspielplattformen besonders häufig – laut einer Studie von 2024 wurden 68 % der betrügerischen E‑Mails an Spieler gerichtet. So erkennst du verdächtige Nachrichten:
Wenn eines dieser Anzeichen vorliegt, melde die Nachricht über das sichere Kontaktformular von seven casino at und lösche sie ohne zu klicken.
Der Kundenservice von seven casino prüft eingehende Anfragen manuell; nutze dafür ausschließlich das offizielle Dashboard. Bei Unsicherheit rufe die im Footer angegebene Servicenummer an, um deine Identität zu bestätigen, bevor du persönliche Daten weitergibst.
Führen Sie vierteljährliche Sicherheitsaudits durch, damit das System von seven casino at stets aktuelle Schwachstellenberichte liefert. Kombinieren Sie das mit monatlichen internen Penetrationstests, die ein unabhängiges Team von sieben Experten simuliert und dokumentiert, welche Datenpfade von seven casino gefährdet sein könnten.
Planen Sie das Audit nach folgendem Raster: das externe Audit prüft Netzwerk, Datenbank und API, das interne Pen‑Test‑Team fokussiert auf Authentifizierung und Session‑Management. Die Ergebnisse werden in einer übersichtlichen Tabelle festgehalten, um sofortige Korrekturmaßnahmen zu ermöglichen. Ein gut definierter Prozess reduziert Ausfallzeiten und stärkt das Vertrauen der Spieler.
| Q1 2025 | Externes Netzwerk‑Audit | Seven Security GmbH | 0 kritische Findings | Februar 2025 | Internes Pen‑Test | Seven Internal Team | 2 mittlere Schwachstellen | Q2 2025 | Externer Code‑Review | Seven Auditors | 1 Hoch‑Risk‑Issue behoben |
Implementiere sofort ein dediziertes Incident‑Response‑Team, das bei jeder Meldung von Unregelmäßigkeiten innerhalb von fünf Minuten beginnt zu handeln – das ist das Kernverfahren von seven casino. Das Team nutzt ein automatisiertes Alarmsystem, das über die Plattform seven casino at in Echtzeit ausgelöst wird, um die betroffenen Server zu isolieren.
Nach der ersten Reaktion folgt ein standardisierter Ablauf:
Der Abschlussbericht enthält Messwerte zur Wiederherstellungszeit und leitet Verbesserungen für zukünftige Vorfälle ein.

A churrasqueira em casa de EPS é possível e pode ser uma excelente opção para
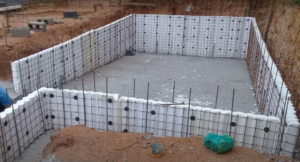
Graças a sua versatilidade, o material é usado em construções de piscinas e similares como

Atuando como excelente isolante térmico, o material desacelera as trocas de temperatura entre os ambientes

Começar uma obra, independente da sua proporção e finalidade, nunca é uma tarefa fácil. É